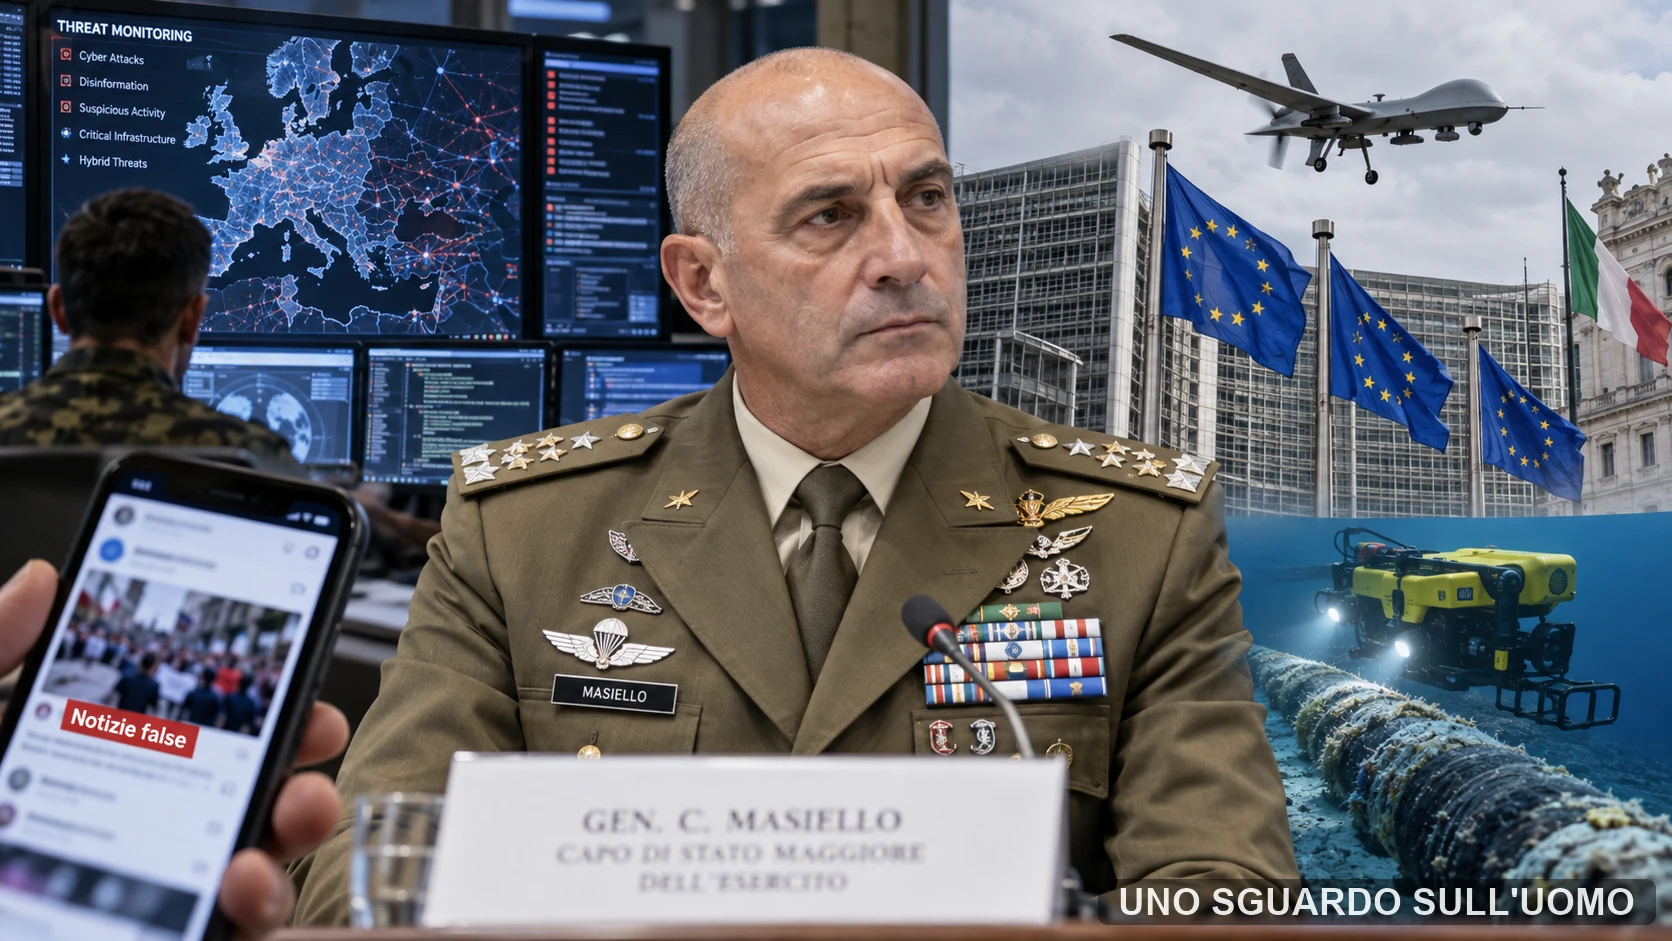
Il 3 ottobre 2026 il Capo di Stato Maggiore dell’Esercito Carmine Masiello ha detto: «Siamo in guerra. Ibrida, ma pur sempre guerra». Non è una dichiarazione formale di stato di guerra. È una definizione strategica. Questo dossier verifica se i fatti la sostengono e che cosa sta facendo l’Italia per reggere una pressione che non colpisce soltanto le Forze Armate.
In questo dossier
- Una frase che cambia la domanda
- 1. La zona grigia tra pace e guerra
- 2. Dal 2022 al 2026: non una categoria, ma una sequenza
- 3. Il problema che protegge l’aggressore: attribuire
- 4. Ucraina: il fronte è lì, la pressione arriva qui
- 5. La prova indiretta: l’Europa si sta comportando come se la minaccia fosse reale
- 6. Italia: non soltanto riarmo, ma sistema-Paese
- 7. Sotto la soglia c’è la guerra ibrida. Sopra la soglia resta la deterrenza
- 8. Un passaggio europeo, senza aprire un altro dossier
- 9. Il contraddittorio: fin dove regge questa lettura?
- Conclusione — La difesa non è più soltanto un confine
- Fonti
- Nota editoriale
Una frase che cambia la domanda
Il punto di partenza non è una nostra definizione. È una frase pronunciata il 3 ottobre 2026 dal generale di Corpo d’Armata Carmine Masiello, Capo di Stato Maggiore dell’Esercito: «Siamo in guerra. Ibrida, ma pur sempre guerra». Nella stessa intervista Masiello elenca attacchi cibernetici, sabotaggi a infrastrutture e cavi sottomarini, disturbo dei segnali satellitari, violazioni degli spazi aerei alleati, interferenze nelle campagne elettorali e disinformazione. E aggiunge un passaggio ancora più importante: la risposta non può essere soltanto militare, perché la tenuta dipende dall’intero sistema-Paese.
La dichiarazione pesa anche per il profilo di chi la pronuncia. Masiello è al vertice dell’Esercito dal febbraio 2024. In precedenza ha prestato servizio presso la Presidenza del Consiglio nel Servizio per le Informazioni e la Sicurezza Militare (SISMI), è stato consigliere militare del Presidente del Consiglio e, dal 2018 al 2021, vicedirettore generale del Dipartimento delle Informazioni per la Sicurezza (DIS), la struttura che coordina il sistema di intelligence italiano. Questo non significa che stia rendendo pubbliche informazioni classificate. Significa però che la sua valutazione non nasce dalla posizione di un osservatore esterno.
La domanda, quindi, non è se l’Italia abbia formalmente dichiarato guerra a qualcuno. Non lo ha fatto. La domanda è diversa: esiste davvero, contro l’Europa e contro l’Italia, una sequenza di azioni ostili organizzate per produrre danni, pressione e instabilità restando sotto la soglia che renderebbe inevitabile una risposta militare aperta? E, se esiste, lo Stato italiano si sta comportando come se questa minaccia fosse reale?
La guerra ibrida non cerca necessariamente di conquistare un territorio. Cerca di rendere più fragile il Paese che deve decidere, produrre, comunicare, votare, rifornirsi e reagire.
1. La zona grigia tra pace e guerra
La guerra ibrida vive nell’ambiguità. L’Organizzazione del Trattato dell’Atlantico del Nord (NATO) considera le operazioni ibride un insieme di strumenti militari e non militari, visibili e clandestini, che possono colpire istituzioni politiche, infrastrutture critiche, opinione pubblica, economie e sicurezza dei cittadini. L’Alleanza ha chiarito che, in casi sufficientemente gravi, anche un attacco cyber o ibrido può arrivare alla soglia di un “attacco armato” e quindi aprire la questione dell’articolo 5. Proprio questo rende decisiva la fascia sottostante: quella in cui il danno è reale ma la risposta resta incerta.
L’Unione europea (UE), nel luglio 2025, ha usato parole ancora più nette. Ha descritto un modello deliberato e sistematico di attività malevole attribuite alla Russia, compresa la Direzione principale dello Stato maggiore delle Forze armate russe (GRU), cioè l’intelligence militare, e ha affermato che queste campagne si sono intensificate dopo l’invasione su vasta scala dell’Ucraina del 24 febbraio 2022.
È qui che la definizione di Masiello trova un riscontro istituzionale: logorare l’avversario senza offrirgli un pretesto semplice per reagire. Non un singolo atto spettacolare, ma una successione di pressioni diverse che colpiscono punti differenti della stessa società. Il vantaggio dell’aggressore è evidente: può ottenere effetti politici, economici o psicologici senza assumersi subito il costo di un confronto convenzionale.
2. Dal 2022 al 2026: non una categoria, ma una sequenza
La cronologia raccolta da UNO SGUARDO SULL’UOMO non dimostra che ogni incidente europeo sia stato ordinato da Mosca. Dimostra però qualcosa di meno assoluto e più importante: tutte le categorie indicate da Masiello hanno avuto manifestazioni concrete, ripetute e documentate. In numerosi casi l’attribuzione alla Russia, al GRU o a reti collegate è ufficiale; in altri resta investigativa o non dimostrata. Confondere questi livelli renderebbe il dossier più rumoroso e meno credibile.
Cyber e satelliti
Il 24 febbraio 2022, a ridosso dell’invasione dell’Ucraina, l’attacco alla rete satellitare KA-SAT di Viasat produsse interruzioni anche in Stati dell’Unione europea. L’UE attribuì formalmente l’operazione alla Federazione Russa. Nel 2024 l’UE attribuì inoltre all’attore Advanced Persistent Threat 28 (APT28), attore controllato dalla Russia, campagne contro istituzioni e soggetti politici europei.
Sabotaggi e incendi
Tra il 2024 e il 2026 emergono incendi dolosi, pacchi incendiari nelle reti logistiche, azioni contro siti collegati all’Ucraina e il piano contro Armin Papperger, amministratore delegato di Rheinmetall. Nei singoli procedimenti il grado di attribuzione cambia, ma NATO e governi europei hanno collocato più episodi dentro una più ampia campagna di sabotaggio.
Cavi e infrastrutture sottomarine
Nord Stream, Balticconnector, C-Lion1, BCS East-West, EstLink 2 e altri collegamenti mostrano la vulnerabilità del fondale europeo. Non tutti i danneggiamenti hanno una regia statale dimostrata; proprio per questo la NATO, nel gennaio 2025, ha lanciato Baltic Sentry. Nel maggio 2025 l’Alleanza parlava di almeno undici cavi sottomarini danneggiati nel Baltico in quindici mesi.
Sistema di posizionamento globale (GPS) e guerra elettronica
Nel Baltico jamming e spoofing del GPS hanno interferito anche con l’aviazione civile. L’Unione europea ha sanzionato strutture russe ritenute responsabili di azioni di guerra elettronica contro i segnali satellitari.
Elezioni e informazione
Dalla rete Voice of Europe al caso romeno, fino alle sanzioni contro strutture di propaganda e manipolazione informativa, l’obiettivo non è soltanto far circolare notizie false: è alterare l’ambiente informativo nel quale cittadini e istituzioni prendono decisioni.
Spazio aereo
Droni e velivoli militari russi hanno violato o attraversato spazi aerei di Paesi NATO ed europei. Nel settembre 2025 tre MiG-31 russi entrarono nello spazio aereo estone per oltre dieci minuti. Nel marzo 2026 un Su-30 russo entrò nuovamente nello spazio aereo estone; alla risposta partecipò anche l’Aeronautica italiana impegnata nella missione NATO di polizia aerea.
Il salto più evidente, osservando la serie, avviene dal 2024: la minaccia non resta confinata alla propaganda o al cyber. Diventa fisica. Incendi, infrastrutture, logistica, fondali, spazio aereo, sistemi di navigazione. La “zona grigia” non è quindi uno spazio virtuale: è un modo di condurre una pressione reale evitando, finché possibile, il passaggio riconoscibile alla guerra convenzionale.
3. Il problema che protegge l’aggressore: attribuire
La forza della guerra ibrida è anche il suo principale meccanismo di protezione: l’attribuzione. Un cavo può rompersi per incidente. Un incendio può avere una causa criminale. Un attacco informatico può essere rivendicato da un gruppo formalmente indipendente. Un drone può sconfinare per errore. Presi uno per uno, molti episodi consentono spiegazioni concorrenti.
Per questo il dossier mantiene una distinzione rigorosa: attribuzione ufficiale a uno Stato o a una struttura statale; azione di un gruppo filorusso o collegato; sospetto investigativo forte; episodio accertato senza regia statale dimostrata. L’ambiguità non è un dettaglio da eliminare: è parte della tecnologia politica della guerra ibrida.
La conseguenza è un dilemma per chi subisce. Se pretende la prova assoluta prima di reagire, concede spazio a chi opera deliberatamente nell’ombra. Se reagisce militarmente sulla base di un’attribuzione incerta, rischia di trasformare la pressione sotto soglia in escalation aperta. È esattamente il rischio evocato da Masiello quando parla della possibilità di “scivolare per errore in un confronto aperto”.
4. Ucraina: il fronte è lì, la pressione arriva qui
Il legame con la guerra in Ucraina non va presentato come una coincidenza. L’Unione europea afferma che le campagne ibride russe contro UE, Stati membri e partner si sono ulteriormente intensificate dall’inizio dell’invasione e ribadisce che tali attività non devono indebolire il sostegno europeo a Kiev.
Questo cambia la lettura degli episodi. Non siamo soltanto davanti alle “ricadute” di una guerra combattuta altrove. In numerosi casi le azioni sono rivolte direttamente contro Paesi europei: infrastrutture, reti, logistica, sistemi informativi, processi democratici e capacità industriali. Il sostegno all’Ucraina è parte del contesto strategico, ma il bersaglio immediato può essere l’Europa stessa.
L’obiettivo non deve necessariamente essere distruggere una capacità. Può bastare renderla più costosa, più lenta, meno affidabile; aumentare la sfiducia; dividere l’opinione pubblica; costringere governi e imprese a spendere risorse per difendersi; far crescere il prezzo politico del sostegno a Kiev. È una guerra di usura applicata anche alle società.
5. La prova indiretta: l’Europa si sta comportando come se la minaccia fosse reale
Per capire quanto seriamente venga considerata la minaccia, è utile guardare non soltanto alle dichiarazioni ma a ciò che gli Stati stanno facendo. La Francia, con l’Operazione di grande portata per eserciti resilienti, interoperabili, orientati al combattimento ad alta intensità e innovativi (ORION) 2026, ha costruito un’esercitazione di alta intensità che integra terra, mare, aria, cyber, spazio, spettro elettromagnetico e campo informativo, coinvolgendo anche ministeri, istituzioni civili e attori privati per testare la resilienza nazionale.
La Germania ha rafforzato la risposta a droni, sabotaggi e cyberattacchi; nell’agosto 2026 il ministro dell’Interno Alexander Dobrindt ha parlato apertamente di minacce ibride quotidiane. L’8 ottobre Regno Unito e Germania hanno annunciato una nuova partnership contro sabotaggi e attacchi cyber. La Polonia, il 6 ottobre, ha annunciato 102,4 miliardi di zloty in cinque anni per protezione della popolazione e difesa civile.
Le forme cambiano, ma il principio è comune: la difesa non viene più trattata soltanto come disponibilità di carri, aerei e soldati. Deve continuare a funzionare il Paese: energia, comunicazioni, porti, trasporti, reti digitali, amministrazioni, approvvigionamenti, popolazione civile. È lo stesso concetto espresso da Masiello quando parla di risposta integrata di istituzioni, imprese, informazione e cittadini.
6. Italia: non soltanto riarmo, ma sistema-Paese
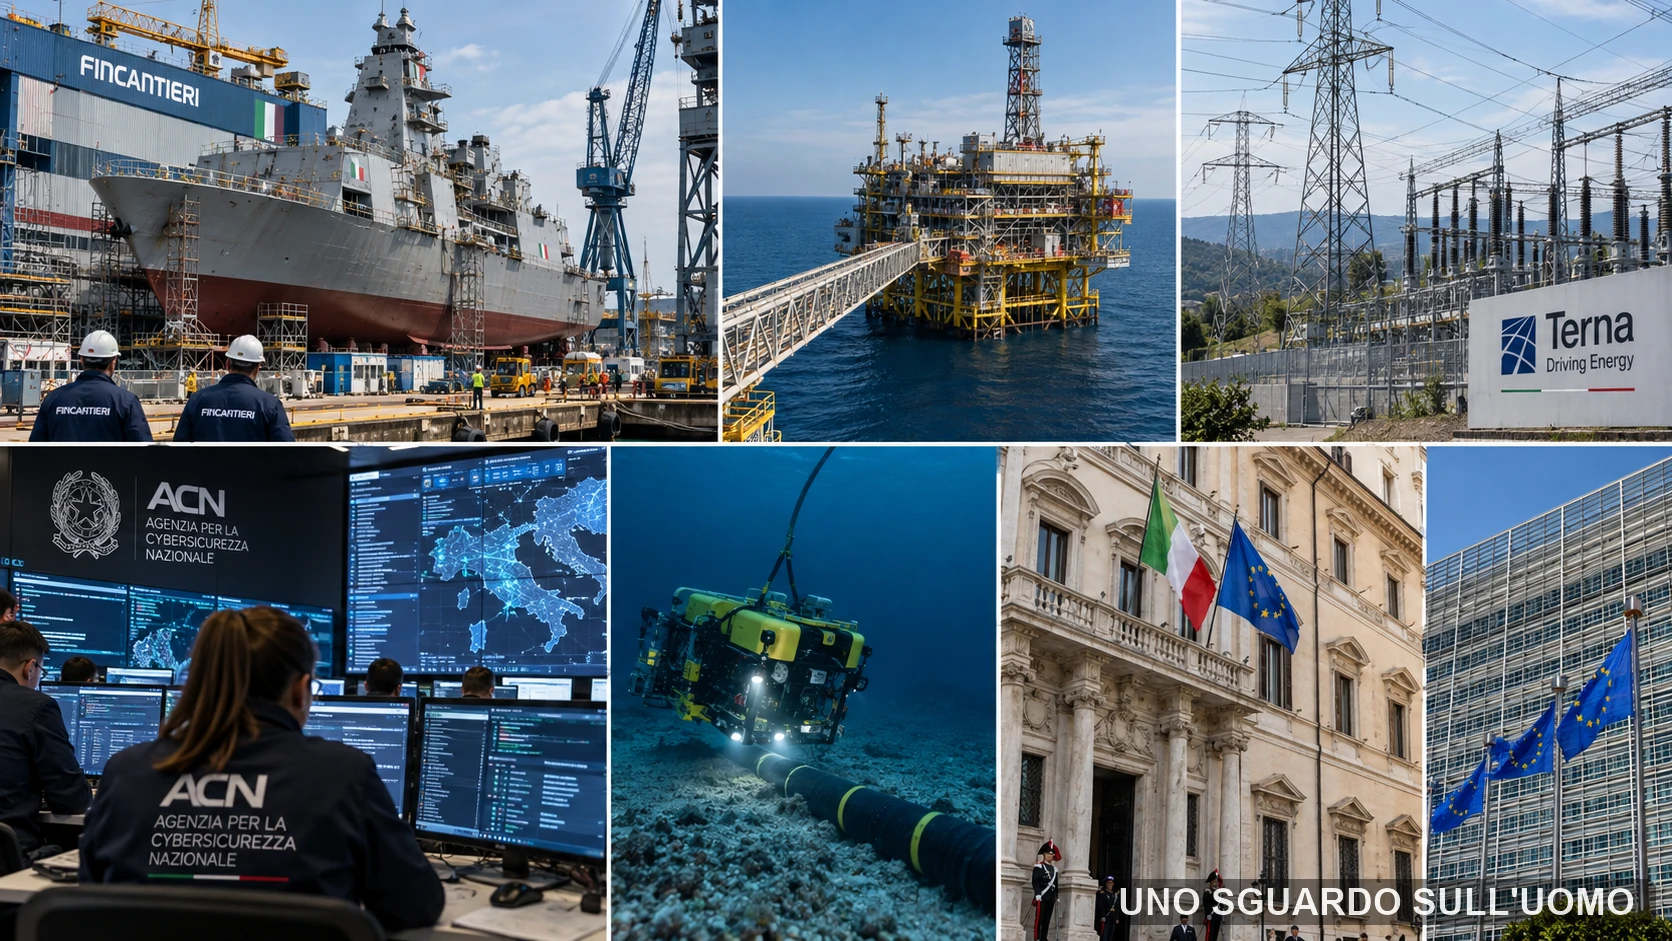
È qui che l’indagine cambia scala. Se guardassimo soltanto alle Forze Armate, vedremmo un Esercito che accelera su droni, intelligenza artificiale, guerra elettronica, cyber, scorte, logistica e procedure di acquisizione. Ma fuori dalle caserme si muovono contemporaneamente altri pezzi dello stesso sistema nazionale.
Difesa: adattare lo strumento militare
Il disegno di legge presentato dal Ministero della Difesa il 1° ottobre 2026 mette nero su bianco il rafforzamento del contrasto alla minaccia ibrida, il potenziamento del dominio cyber con lo Specialista Cyber Militare, l’aggiornamento dei sistemi senza equipaggio, l’accelerazione degli acquisti e del fast prototyping, il sostegno alla ricerca e il rafforzamento della base industriale e tecnologica della difesa.
Non è la prova che l’Italia si prepari a una guerra convenzionale imminente. È la prova che lo Stato considera insufficiente uno strumento militare costruito per tempi più lenti e minacce più facilmente separabili.
Cyber: lo Stato costruisce continuità operativa
La pressione è già arrivata direttamente sulle reti italiane. Nel dicembre 2024 il gruppo filorusso NoName057(16) rivendicò attacchi contro il Ministero degli Esteri e gli aeroporti di Linate e Malpensa. Nel febbraio 2026 il ministro Antonio Tajani riferì di attacchi di origine russa contro la Farnesina, circa 120 sedi della rete diplomatica, siti collegati a Milano-Cortina e strutture di Cortina.
La risposta non è soltanto respingere il singolo attacco. La Farnesina ha aperto una propria Sala Computer Security Incident Response Team (CSIRT), mentre l’Agenzia per la Cybersicurezza Nazionale (ACN) opera come presidio nazionale della sicurezza cyber. La resilienza, in questo dominio, significa garantire che lo Stato continui a comunicare e funzionare anche sotto pressione.
Industria della difesa: capacità che devono esistere prima dell’emergenza
Leonardo concentra nello stesso gruppo elettronica, radar, elicotteri, spazio, cyber e partecipazioni strategiche come MBDA, Telespazio, Thales Alenia Space e Avio. Il piano 2026-2030 presenta l’elettronica come catalizzatore della cooperazione europea e sviluppa Michelangelo Dome come architettura multidominio per proteggere asset critici e integrare sensori, comando e controllo, cyber e sistemi di difesa.
Fincantieri, parallelamente, sta costruendo una piattaforma industriale nel dominio underwater — subacqueo — integrando veicoli autonomi, sensori, comunicazioni, sistemi di difesa e piattaforme navali. Non è una capacità marginale in un’epoca in cui cavi, condotte e fondali sono diventati obiettivi strategici.
Energia e fondali: sicurezza e difesa iniziano prima della rete militare
Nel giugno 2026 Eni e Fincantieri hanno siglato un accordo per industrializzare e commercializzare Clean Sea, sistema robotico subacqueo di Eni destinato anche al monitoraggio dell’integrità delle infrastrutture offshore. Fincantieri lo colloca esplicitamente nel proprio ecosistema per sicurezza, monitoraggio e protezione delle infrastrutture critiche subacquee.
Prysmian, gruppo italiano leader nei cavi, continua a sviluppare interconnessioni energetiche sottomarine, tra cui ELMED tra Italia e Tunisia. Snam prevede circa 14 miliardi di euro di investimenti al 2030 per rafforzare un sistema energetico italiano ed europeo più integrato, sicuro e competitivo. Terna investe nella resilienza e nell’interconnessione della rete elettrica nazionale. Eni continua a diversificare geografie e tecnologie del proprio portafoglio, con un ruolo crescente del gas naturale liquefatto (GNL) anche per la sicurezza energetica italiana ed europea.
Non sono aziende nate per la guerra. Ed è proprio questo il punto: nella guerra ibrida un’infrastruttura civile può avere un valore strategico pari a un’infrastruttura militare. Energia, cavi, porti, reti e capacità di riparazione diventano elementi della difesa nazionale senza trasformarsi per questo in reparti delle Forze Armate.
Nucleare civile: energia, ma anche competenze
La legge 29 settembre 2026 n. 169 delega il Governo in materia di energia nucleare sostenibile. Il suo significato immediato è energetico e industriale, non militare. Sarebbe scorretto trasformare il ritorno del nucleare civile in un progetto di capacità nucleare militare italiana.
Ma una conseguenza strategica esiste: ricostruire una filiera nucleare civile significa ricostruire e trattenere competenze in fisica, ingegneria, materiali, sicurezza, radioprotezione, regolazione, formazione universitaria e industria specializzata. In un mondo in cui energia e tecnologia sono strumenti di potenza, il patrimonio di conoscenze è esso stesso una forma di resilienza.
Continuità politica: il pezzo meno militare e forse più delicato
L’8 ottobre 2026 il Parlamento ha approvato una nuova legge elettorale proporzionale con premio di maggioranza: una coalizione che supera il 42% riceve 70 seggi aggiuntivi alla Camera e 35 al Senato, entro tetti massimi; le coalizioni devono inoltre indicare prima del voto il candidato alla Presidenza del Consiglio. Il Governo la presenta come uno strumento per aumentare stabilità e governabilità; le opposizioni la contestano anche perché ritengono possa favorire la maggioranza attuale.
Non esiste una fonte che dica che questa riforma sia stata progettata come risposta alla guerra ibrida. Quindi non va raccontata così. La deduzione che possiamo formulare è più limitata: in un sistema sottoposto a pressioni esterne prolungate, una maggiore probabilità di governi coerenti e duraturi riduce una vulnerabilità, perché strategie energetiche, industriali, militari e infrastrutturali richiedono anni. La stabilità non si garantisce. Si costruiscono però istituzioni che possono renderla più probabile.
La difesa si prepara in tempo di pace. In tempo di guerra diventa imperativa.
7. Sotto la soglia c’è la guerra ibrida. Sopra la soglia resta la deterrenza
Il 6 ottobre 2026 la Francia ha effettuato dal sottomarino nucleare lanciamissili Le Vigilant il primo tiro di accettazione del missile balistico strategico M51.3. Il missile era privo di carica nucleare e il test aveva una finalità tecnica dichiarata: validare la capacità del sottomarino di impiegare il sistema d’arma dopo il periodo di manutenzione.
Ma la deterrenza funziona anche perché le capacità vengono rese credibili e visibili. Il Ministero francese della Difesa ha presentato il test come una tappa nel mantenimento della componente oceanica della deterrenza e come dimostrazione della volontà francese di preservare capacità strategiche di fronte all’evoluzione delle minacce.
Il messaggio che interessa a questa indagine non è attribuire alla Francia una frase che non ha pronunciato. È osservare la struttura del sistema europeo: sotto la soglia, cyber, sabotaggi, interferenze e infrastrutture; sopra quella soglia, Forze Armate, NATO e deterrenza strategica. I due livelli non si escludono. Esistono contemporaneamente.
8. Un passaggio europeo, senza aprire un altro dossier
Questa trasformazione non è soltanto italiana. Francia, Germania, Polonia, Regno Unito e altri Paesi stanno rafforzando capacità differenti; parallelamente aumentano cooperazione industriale, interoperabilità, protezione delle infrastrutture e strumenti comuni europei e NATO.
Qui ci fermiamo. La domanda se questa integrazione stia portando l’Europa a diventare un soggetto geopolitico unitario, capace di competere in un mondo organizzato per grandi potenze e blocchi continentali, merita un’indagine separata. In questo dossier basta rilevare un fatto: l’Italia sta rafforzando il proprio sistema nazionale mentre quel sistema diventa sempre più intrecciato con quello europeo.
9. Il contraddittorio: fin dove regge questa lettura?
La prima obiezione è la più importante: non ogni incidente è un attacco russo. È vero. Nord Stream resta un caso di sabotaggio con attribuzione controversa; alcuni danneggiamenti ai cavi hanno cause materiali individuate ma non una regia statale provata; altri episodi restano sospetti investigativi. Per questo il dossier non somma indiscriminatamente tutto sotto una sola responsabilità. La tesi regge anche togliendo i casi incerti, perché rimane un numero significativo di attribuzioni ufficiali dell’UE, di governi e di autorità giudiziarie a strutture russe o reti collegate.
La seconda obiezione è che industria, energia, cyber e riforme istituzionali hanno ciascuna motivazioni autonome. Anche questo è vero. Eni persegue una strategia energetica e commerciale; Fincantieri e Leonardo competono sui mercati; Terna e Snam investono per sicurezza, transizione e rendimento; una legge elettorale nasce dalla politica. Non abbiamo una prova di un unico piano segreto che coordini ogni decisione. La nostra deduzione è diversa: misure nate anche per ragioni autonome convergono oggi su un requisito comune — rendere il Paese meno dipendente, più protetto e più capace di continuare a funzionare durante una crisi prolungata.
La terza obiezione riguarda la parola “guerra”. Nel diritto costituzionale italiano non esiste oggi uno stato di guerra deliberato dalle Camere. Masiello usa il termine in senso strategico, per descrivere un conflitto sotto soglia. La distinzione va mantenuta. Ma ridurre tutto a “non siamo formalmente in guerra” non risponde alla questione posta dal generale: se un attore ostile colpisce reti, infrastrutture, processi informativi e capacità decisionali proprio per ottenere effetti normalmente perseguiti con la coercizione, la pace giuridica può convivere con una conflittualità reale.
Conclusione — La difesa non è più soltanto un confine
La frase di Carmine Masiello non dimostra da sola che “siamo in guerra”. È il punto dal quale siamo partiti. A sostenerla, semmai, è ciò che viene dopo: una cronologia di cyberattacchi, sabotaggi, interferenze, operazioni informative, pressioni sulle infrastrutture e violazioni dello spazio aereo; le attribuzioni ufficiali europee e nazionali; la risposta crescente di NATO e Stati; il cambiamento della dottrina militare; l’ingresso della resilienza civile nel linguaggio della difesa.
In Italia questa risposta sta assumendo una forma più ampia del semplice riarmo. Difesa, cyber, cantieristica, elettronica, energia, reti elettriche, gas, fondali, cavi, spazio, ricerca, nucleare civile e continuità istituzionale sono pezzi diversi. Non abbiamo elementi per dire che ogni pezzo sia stato progettato da una regia unica. Abbiamo però elementi sufficienti per vedere una convergenza: il Paese sta aumentando le proprie capacità di resistere, produrre, rifornirsi, comunicare e decidere in un ambiente internazionale più ostile.
È questa la differenza tra preparare un esercito e preparare un Paese. Nella guerra ibrida il bersaglio non è soltanto il soldato. È il sistema che gli permette di esistere: energia, industria, logistica, istituzioni, informazione e fiducia collettiva.
Per questo la frase che meglio sintetizza ciò che abbiamo trovato non è un allarme. È una regola di buon senso strategico: la difesa si prepara in tempo di pace. In tempo di guerra diventa imperativa.
FONTI
- Corriere della Sera, Rinaldo Frignani, intervista a Carmine Masiello, “Attacchi ibridi…”, 3 ottobre 2026.
- Esercito Italiano, biografia ufficiale del Generale di Corpo d’Armata Carmine Masiello, consultata ottobre 2026.
- Consiglio dell’Unione europea, dichiarazione sulle persistenti campagne ibride russe contro UE, Stati membri e partner, 18 luglio 2025.
- NATO, Washington Summit Declaration, 10 luglio 2024; NATO, pagina sulla difesa collettiva e articolo 5, consultata ottobre 2026.
- Consiglio dell’Unione europea, attribuzione alla Federazione Russa dell’attacco alla rete satellitare KA-SAT, 10 maggio 2022.
- Consiglio dell’Unione europea, dichiarazione su APT28 e attività cyber della Federazione Russa, 3 maggio 2024.
- Consiglio dell’Unione europea, sanzioni per attività ibride russe, GPS e infrastrutture critiche, 20 maggio 2025 e 15 dicembre 2025.
- NATO, Baltic Sentry, 14 gennaio 2025; NATO Review, sicurezza delle infrastrutture sottomarine nel Baltico, 5 maggio 2025.
- NATO, dichiarazioni sulle violazioni dello spazio aereo in Polonia ed Estonia e lancio Eastern Sentry, settembre 2025.
- Ministero degli Esteri estone, violazione dello spazio aereo da parte di un Su-30 russo e intervento della missione NATO, 19 marzo 2026.
- Ministero degli Affari Esteri e della Cooperazione Internazionale, Sala Cyber CSIRT e attività di protezione della rete diplomatica, febbraio 2026.
- Reuters, attacchi Russia-linked contro rete diplomatica italiana e siti collegati a Milano-Cortina, 4 febbraio 2026.
- Ministero della Difesa italiano, Comunicato stampa n. 38 sul disegno di legge per il rafforzamento e l’adeguamento della capacità di difesa nazionale, 1 ottobre 2026.
- Ministero delle Armate francese, ORION 2026 e documentazione sulla preparazione alla guerra ad alta intensità e alla resilienza nazionale, 2026.
- Reuters, Germania e minacce ibride; partnership Regno Unito-Germania contro sabotaggi e cyberattacchi, agosto-ottobre 2026.
- Reuters, piano polacco da 102,4 miliardi di zloty per difesa civile e protezione della popolazione, 6 ottobre 2026.
- Leonardo, Piano industriale 2026-2030 e documentazione Michelangelo Dome, marzo 2026.
- Fincantieri, risultati semestrali 2026 e strategia per l’ecosistema underwater, luglio 2026.
- Eni e Fincantieri, accordo strategico per la tecnologia subacquea Clean Sea, 17 giugno 2026.
- Prysmian, interconnessione elettrica sottomarina ELMED Italia-Tunisia, 22 giugno 2026.
- Snam, Piano strategico 2026-2030, sicurezza e integrazione del sistema energetico italiano ed europeo.
- Terna, Piano strategico 2024-2028 e infrastrutture resilienti per Milano-Cortina 2026.
- Eni, Piano strategico 2026-2030 e Congo LNG Phase 2, 2026.
- Gazzetta Ufficiale della Repubblica Italiana, Legge 29 settembre 2026 n. 169, Delega al Governo in materia di energia nucleare sostenibile.
- Reuters, caratteristiche della nuova legge elettorale italiana approvata l’8 ottobre 2026.
- Direction générale de l’armement / Ministère des Armées, tiro di accettazione M51.3 dal sottomarino Le Vigilant, 6 ottobre 2026.
- Ulteriori fonti documentali della cronologia 2022-2026: Consiglio UE, NATO, ministeri nazionali e Reuters, conservate nell’archivio di lavoro UNO SGUARDO SULL’UOMO “Guerra ibrida — cronologia documentata 2022-2026”.
NOTA EDITORIALE
Nota editoriale. Il dossier distingue tra fatti documentati, attribuzioni ufficiali, sospetti investigativi e deduzioni editoriali. La presenza di un episodio nella cronologia non implica automaticamente una responsabilità statale russa quando le fonti pubbliche non la dimostrano.